
หมวดหมู่บทความ
ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
บทความเกี่ยวกับ ISO/IEC 27001 และการวางระบบบริหารจัดการความมั่นคงปลอดภัยสำหรับสารสนเทศ (ISMS)
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 Annex A — หมวดการควบคุมมีไว้ให้หาเจอ ไม่ได้มีไว้ให้ไล่ให้ครบ
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001 ข้อ 7.1 ทรัพยากรสำหรับระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 4.4 และ 6.1.1 ระบบการจัดการและความเสี่ยงระดับระบบ ตีความข้อกำหนด
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001 ข้อ 4.2 ความต้องการและความคาดหวังของผู้มีส่วนได้ส่วนเสีย
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 10.1 การปรับปรุงอย่างต่อเนื่อง พิสูจน์อย่างไรว่าระบบดีขึ้นจริง
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001 ข้อ 6.3 การวางแผนการเปลี่ยนแปลง: ตีความข้อกำหนดและตัวอย่างในบริบทไทย
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001 ข้อ 5.1 ภาวะผู้นำและความมุ่งมั่น ตรวจอย่างไรเมื่อไม่มีเอกสารชื่อนี้
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001 ข้อ 5.3 บทบาท ความรับผิดชอบ และอำนาจหน้าที่ในองค์กร
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 7.2 ความสามารถ และข้อ 7.3 ความตระหนัก ต่างกันอย่างไร
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 6.2 วัตถุประสงค์ด้านความมั่นคงปลอดภัยสารสนเทศและการวางแผนเพื่อบรรลุ
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 4.1–4.3 บริบทองค์กรและการกำหนดขอบเขต ISMS — อธิบายและตีความข้อกำหนด
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 9.1 การเฝ้าระวัง การวัดผล การวิเคราะห์ และการประเมินผล: ตีความพร้อมตัวอย่างในบริบทไทย
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 7.4 การสื่อสาร: ตัดสินใจล่วงหน้าว่าอะไรไปถึงใคร ด้วยช่องทางใด
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 10.2 ความไม่สอดคล้องและการปฏิบัติการแก้ไข
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001 ข้อ 9.3 การทบทวนฝ่ายบริหารของ ISMS ตีความข้อกำหนด
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO 27001 ข้อ 7.5 เอกสารสารสนเทศ ตีความข้อกำหนดในบริบท ISMS
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO 27001 ข้อ 8.1 การวางแผนและควบคุมการปฏิบัติงาน ตีความข้อกำหนดและตัวอย่าง
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
นโยบายความมั่นคงปลอดภัยสารสนเทศ ตีความข้อ 5.2 ของ ISO/IEC 27001:2022
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 9.2 การตรวจประเมินภายในของ ISMS ตีความให้ใช้ได้จริง
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
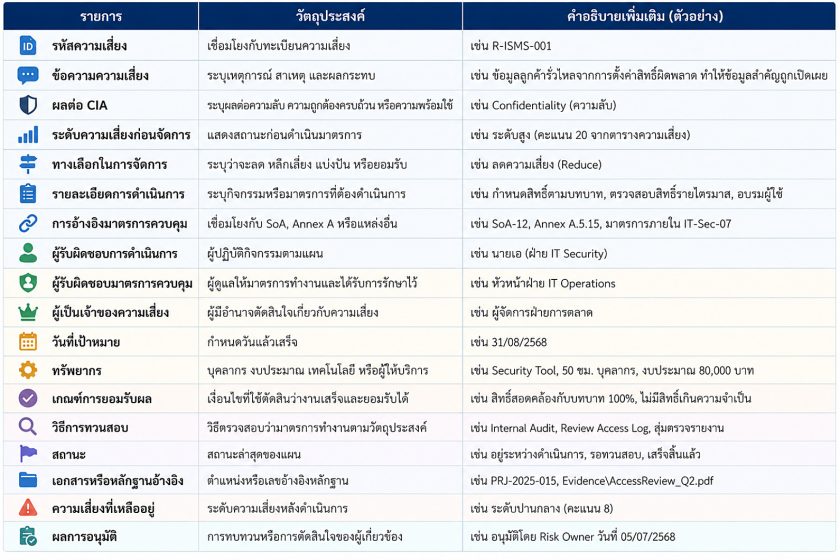
ISO/IEC 27001 ข้อ 8.3 การนำแผนการจัดการความเสี่ยงไปปฏิบัติ และแสดงผลให้ตรวจสอบได้
หมวดหมู่บทความ
BRCGS Packaging 8
IATF 16949 อุตสาหกรรมยานยนต์ 23
ISO 14001 การจัดการสิ่งแวดล้อม 35
ISO 45001 อาชีวอนามัยและความปลอดภัย 25
ISO 9001 ระบบบริหารคุณภาพ 52
ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ 27
การตรวจประเมินและระบบเอกสาร 26
ความปลอดภัยอาหาร 119
ความยั่งยืนและคาร์บอน 17
บทความ 324
เอกสารตัวอย่างและแบบฟอร์มฟรี 5
แบบทดสอบและข้อสอบ 3