หมวดหมู่บทความ
ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
บทความเกี่ยวกับ ISO/IEC 27001 และการวางระบบบริหารจัดการความมั่นคงปลอดภัยสำหรับสารสนเทศ (ISMS)
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
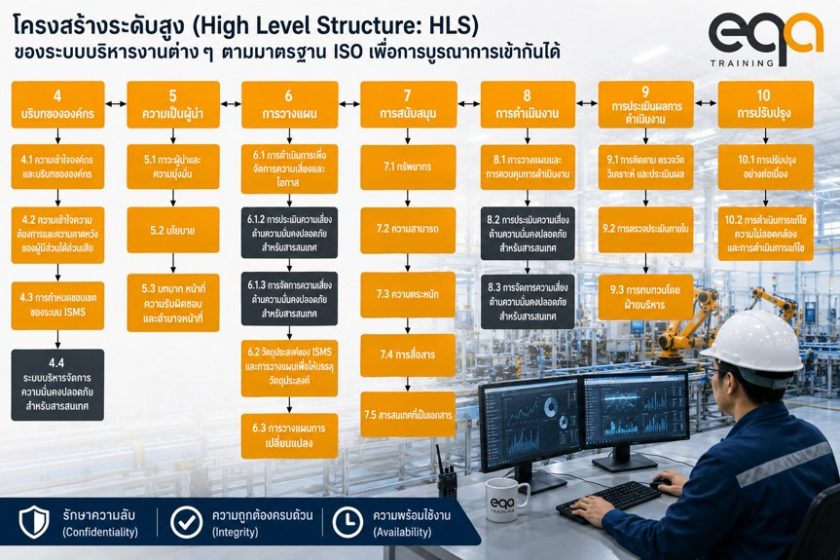
ISO 27001 ข้อ 7.5 เอกสารสารสนเทศ ตีความข้อกำหนดในบริบท ISMS
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO 27001 ข้อ 8.1 การวางแผนและควบคุมการปฏิบัติงาน ตีความข้อกำหนดและตัวอย่าง
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
นโยบายความมั่นคงปลอดภัยสารสนเทศ ตีความข้อ 5.2 ของ ISO/IEC 27001:2022
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27001:2022 ข้อ 9.2 การตรวจประเมินภายในของ ISMS ตีความให้ใช้ได้จริง
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
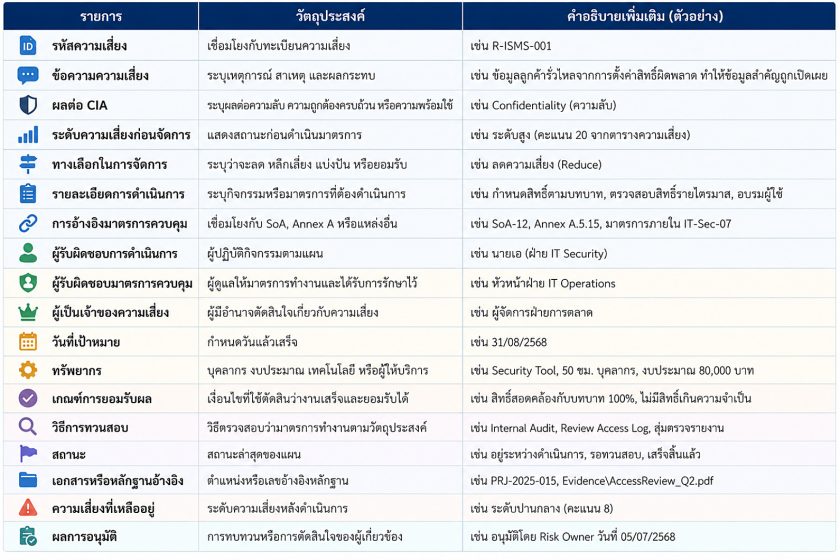
ISO/IEC 27001 ข้อ 8.3 การนำแผนการจัดการความเสี่ยงไปปฏิบัติ และแสดงผลให้ตรวจสอบได้
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
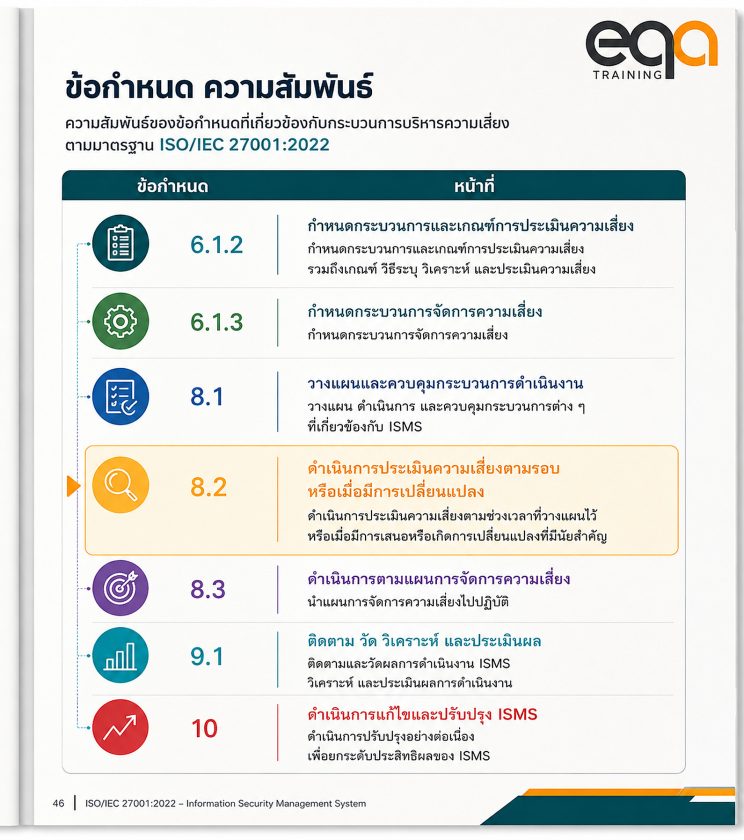
ISO/IEC 27001 ข้อ 8.2 การประเมินความเสี่ยงด้านความมั่นคงปลอดภัยสำหรับสารสนเทศ
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
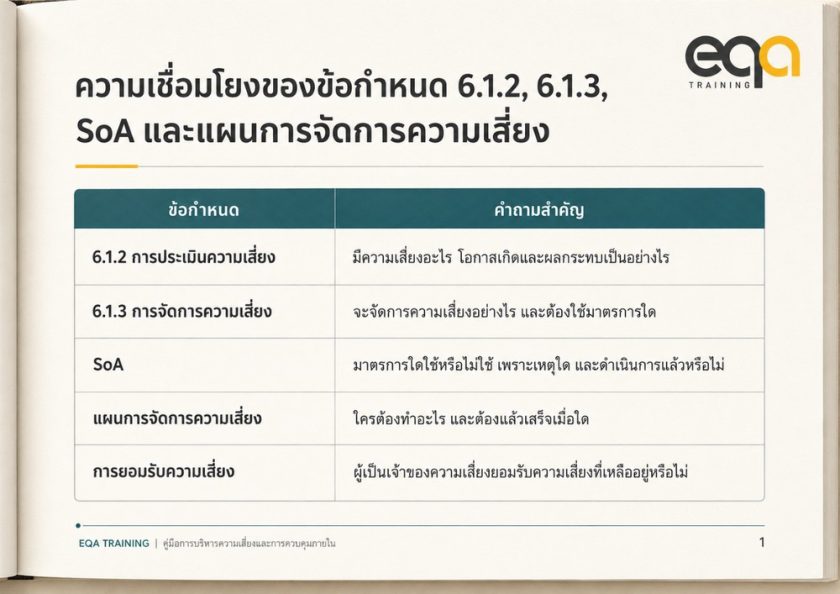
ISO/IEC 27001 ข้อ 6.1.3 การจัดการความเสี่ยงด้านความมั่นคงปลอดภัยสำหรับสารสนเทศ และการจัดทำ SoA
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
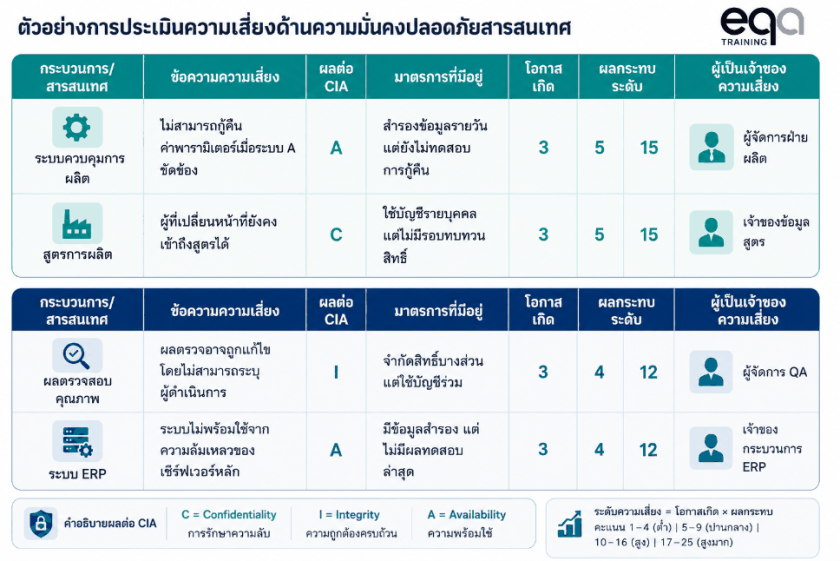
ISO/IEC 27001 ข้อ 6.1.2 การประเมินความเสี่ยงด้านความมั่นคงปลอดภัยสำหรับสารสนเทศ
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC 27000 คืออะไร? สรุปชุดมาตรฐาน ISMS แบบเข้าใจง่าย
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
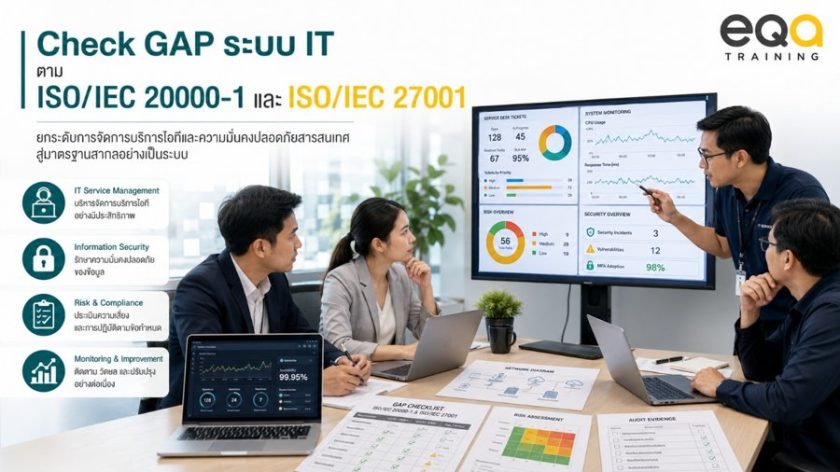
Check GAP ระบบ IT ตาม ISO/IEC 20000-1 และ ISO/IEC 27001 องค์กรต้องเตรียมอะไรบ้าง?
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ISO/IEC27001:2022 อัปเดตใหม่ มีอะไรเปลี่ยนแปลงบ้าง
 ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ระบบบริหารความต่อเนื่องทางธุรกิจ (Business Continuity Management System) และการวิเคราะห์ผลกระทบทางธุรกิจ (Business Impact Analysis)
หมวดหมู่บทความ
BRCGS Packaging 10
IATF 16949 อุตสาหกรรมยานยนต์ 23
ISO 14001 การจัดการสิ่งแวดล้อม 42
ISO 45001 อาชีวอนามัยและความปลอดภัย 31
ISO 9001 ระบบบริหารคุณภาพ 73
ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ 32
การตรวจประเมินและระบบเอกสาร 41
ความปลอดภัยอาหาร 137
ความยั่งยืนและคาร์บอน 17
บทความ 381
เอกสารตัวอย่างและแบบฟอร์มฟรี 8
แบบทดสอบและข้อสอบ 3