
ISO/IEC 27000 เป็นชุดมาตรฐานที่เกี่ยวข้องกับ ระบบบริหารจัดการความมั่นคงปลอดภัยสำหรับสารสนเทศ หรือ Information Security Management System: ISMS โดยแต่ละมาตรฐานมีหน้าที่แตกต่างกัน ทั้งด้านคำศัพท์ ข้อกำหนด มาตรการควบคุม การจัดการความเสี่ยง บริการคลาวด์ และการคุ้มครองความเป็นส่วนตัว
ความมั่นคงปลอดภัยสำหรับสารสนเทศคืออะไร?
Information Security หมายถึงการรักษาคุณสมบัติสำคัญของสารสนเทศ 3 ด้าน ได้แก่
- Confidentiality — ความลับ
สารสนเทศไม่ถูกเปิดเผยหรือเข้าถึงโดยผู้ที่ไม่ได้รับอนุญาต - Integrity — ความถูกต้องครบถ้วน
สารสนเทศยังคงถูกต้อง ครบถ้วน และไม่ถูกเปลี่ยนแปลงโดยไม่ได้รับอนุญาต - Availability — ความพร้อมใช้
สารสนเทศสามารถเข้าถึงและใช้งานได้เมื่อหน่วยงานที่ได้รับอนุญาตต้องการ
หลักการทั้งสามด้านเป็นพื้นฐานสำคัญของ ISMS
ISMS คืออะไร?
ISMS คือระบบบริหารจัดการความมั่นคงปลอดภัยสำหรับสารสนเทศ ใช้สำหรับกำหนดนโยบาย วัตถุประสงค์ กระบวนการ ความรับผิดชอบ และมาตรการควบคุม เพื่อจัดการความเสี่ยงด้านสารสนเทศอย่างเป็นระบบ
ISMS ไม่ได้หมายถึงระบบ IT หรือมาตรการทางเทคนิคเพียงอย่างเดียว แต่ครอบคลุมทั้งบุคลากร กระบวนการ ทรัพยากร เอกสาร และเทคโนโลยีที่เกี่ยวข้อง
ISO/IEC 27001 มีบทบาทอย่างไร?
ISO/IEC 27001:2022 เป็นมาตรฐานข้อกำหนดหลักสำหรับ ISMS โดยกำหนดให้องค์กรจัดทำ นำไปปฏิบัติ รักษาไว้ และปรับปรุงระบบอย่างต่อเนื่อง
เนื้อหาสำคัญครอบคลุม
- การกำหนดขอบเขตของ ISMS
- การประเมินความเสี่ยงด้านความมั่นคงปลอดภัยสำหรับสารสนเทศ
- การจัดการความเสี่ยง
- การเลือกมาตรการควบคุม
- การประเมินสมรรถนะของระบบ
- การปรับปรุงอย่างต่อเนื่อง
ISO/IEC 27001 เป็นมาตรฐานที่ใช้เป็นเกณฑ์สำหรับการตรวจประเมินและการรับรอง ISMS
Harmonized Structure ของ ISO/IEC 27001
ISO/IEC 27001 ใช้ Harmonized Structure หรือโครงสร้างที่สอดคล้องกันกับมาตรฐานระบบบริหารอื่นของ ISO
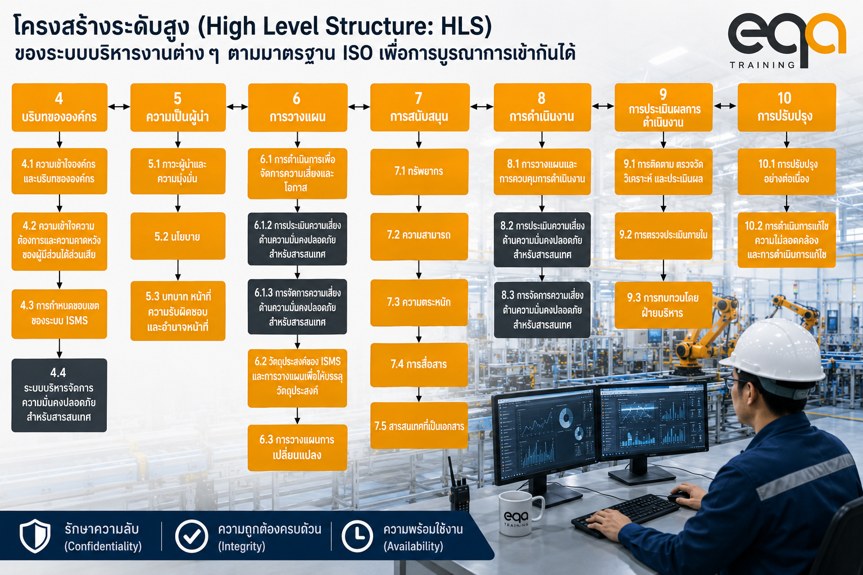
โครงสร้างนี้ช่วยให้องค์กรสามารถบูรณาการ ISO/IEC 27001 เข้ากับมาตรฐานระบบบริหารอื่นได้ง่ายขึ้น แต่ ISO/IEC 27001 ยังคงมีข้อกำหนดเฉพาะด้านการประเมินและการจัดการความเสี่ยงด้านความมั่นคงปลอดภัยสำหรับสารสนเทศ
มาตรฐานสำคัญในชุด ISO/IEC 27000
| มาตรฐาน | หน้าที่หลัก |
|---|---|
| ISO/IEC 27000 | ให้ภาพรวม คำศัพท์ และคำจำกัดความของ ISMS |
| ISO/IEC 27001 | กำหนดข้อกำหนดของ ISMS |
| ISO/IEC 27002 | ให้แนวทางเกี่ยวกับมาตรการควบคุมความมั่นคงปลอดภัยสำหรับสารสนเทศ |
| ISO/IEC 27003 | ให้แนวทางสำหรับการนำ ISMS ไปประยุกต์ใช้ |
| ISO/IEC 27005 | ให้แนวทางการจัดการความเสี่ยงด้านความมั่นคงปลอดภัยสำหรับสารสนเทศ |
| ISO/IEC 27017 | ให้แนวทางเกี่ยวกับมาตรการควบคุมสำหรับบริการคลาวด์ |
| ISO/IEC 27701 | กำหนดข้อกำหนดและแนวทางสำหรับระบบบริหารจัดการข้อมูลความเป็นส่วนตัว หรือ PIMS |
ISO/IEC 27001 กับ ISO/IEC 27002 ต่างกันอย่างไร?
ISO/IEC 27001 เป็นมาตรฐานข้อกำหนดสำหรับระบบ ISMS และใช้เป็นเกณฑ์ในการรับรอง
ส่วน ISO/IEC 27002 เป็นมาตรฐานแนวทางเกี่ยวกับมาตรการควบคุมความมั่นคงปลอดภัยสำหรับสารสนเทศ และไม่ใช้สำหรับรับรอง ISMS โดยตรง
กล่าวโดยสรุปคือ ISO/IEC 27001 กำหนดข้อกำหนดของระบบ ขณะที่ ISO/IEC 27002 สนับสนุนการเลือกและประยุกต์ใช้มาตรการควบคุมให้เหมาะสมกับบริบทและความเสี่ยงขององค์กร
ISO/IEC 27000 เป็นชุดมาตรฐานที่สนับสนุนการจัดทำและพัฒนา ISMS โดยมี ISO/IEC 27001 เป็นมาตรฐานข้อกำหนดหลัก ส่วนมาตรฐานฉบับอื่นทำหน้าที่สนับสนุนด้านคำศัพท์ มาตรการควบคุม การนำระบบไปใช้ การจัดการความเสี่ยง บริการคลาวด์ และความเป็นส่วนตัว
หัวใจสำคัญของ ISMS คือการบริหารความมั่นคงปลอดภัยสำหรับสารสนเทศอย่างเป็นระบบ เพื่อรักษา ความลับ ความถูกต้องครบถ้วน และความพร้อมใช้ของสารสนเทศ ตามบริบทและขอบเขตที่องค์กรกำหนด
อยากวางระบบ ISMS ให้พร้อมตรวจประเมิน?
Equal Assurance (Thailand) Ltd. ให้บริการฝึกอบรมและตรวจประเมินระบบ ISO/IEC 27001 โดยผู้ตรวจประเมินที่มีประสบการณ์จริง
บทความที่เกี่ยวข้อง: ISO/IEC 27001:2022 อัพเดทใหม่ · Check GAP ระบบ IT ตาม ISO/IEC 20000-1 และ 27001 · การตรวจประเมินภายในตาม ISO 19011:2026 · คลังบทความทั้งหมด
เกี่ยวกับผู้ตรวจทานบทความ
จีรศักดิ์ ม่วงชิน (Jeerasak Muangchin)
ผู้ตรวจประเมิน / วิทยากร – ระบบยานยนต์ คุณภาพ สิ่งแวดล้อม อาชีวอนามัยและความปลอดภัย และความมั่นคงปลอดภัยสารสนเทศ · ผู้ตรวจประเมินขึ้นทะเบียน IATF · Certified in Cybersecurity (CC) · DPO Certified Level 1 & 2 (ICDL)
- ปริญญาตรี เทคโนโลยีสารสนเทศและการสื่อสาร (มสธ.) · ปริญญาโท MBA (มหาวิทยาลัยรามคำแหง หลักสูตรนานาชาติ) · ปริญญาตรี วิศวกรรมไฟฟ้ากำลัง (มจธ.)
- Lead Auditor และวิทยากรกับหน่วยรับรองระดับสากลตั้งแต่ปี 2006 · เคยเป็นวิทยากรหลักที่ได้รับอนุมัติสำหรับหลักสูตร IRCA ISO 9001 Lead Auditor
- ประสบการณ์ 4 ปีในตำแหน่ง Division Manager โรงงานอุปกรณ์ไฟฟ้าและฉีดพลาสติก ทำงานกับทีม APQP, MSA, SPC และ QMS
- ตรวจประเมินและสอน IATF 16949, ISO 9001, ISO 14001, ISO 45001, ISO 22301, ISO 39001, ISO/IEC 17025, ISO/IEC 27001 และ 27701, ISO 13485, ISCC, RSPO, คาร์บอนฟุตพริ้นท์ (CFO/CFP), Core Tools (APQP, PPAP, FMEA, MSA, SPC), VDA 6.3 และ TISAX
ภาษาที่สอน: ไทยและอังกฤษ
หลักสูตรที่เกี่ยวข้อง
ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ (ISMS)
EQA Thailand เปิดอบรมหลักสูตรนี้ และเป็นหน่วยตรวจรับรอง (Certification Body) ที่สามารถตรวจรับรองระบบตามมาตรฐานนี้ได้ด้วย
หลักสูตรมีเนื้อหาเป็นการทั่วไป ไม่ใช่การให้คำปรึกษาเฉพาะราย และการเข้าอบรมไม่มีผลต่อผลการตรวจประเมิน
อ่านต่อเกี่ยวกับมาตรฐานนี้: ISO/IEC 27001 ความมั่นคงปลอดภัยสารสนเทศ
ขอการรับรอง ISO/IEC 27001 กับ EQA
- ขั้นตอนและระยะเวลาตั้งแต่ยื่นใบสมัครถึงได้ใบรับรอง
- ค่าตรวจรับรองคิดจากอะไร (IAF MD 5)
- วิธีเลือกหน่วยรับรอง 7 ข้อที่ตรวจสอบได้
กรอกใบสมัครขอรับรอง ISO/IEC 27001
EQA เป็นหน่วยรับรอง (Certification Body) จึงไม่ให้คำปรึกษาในการจัดทำระบบ บทความนี้เป็นความรู้ทั่วไป
 ISO/IEC 27001 สำหรับบริษัทซอฟต์แวร์และผู้ให้บริการ: ตรวจอะไร กำหนดขอบข่ายอย่างไร และเวลาตรวจคิดจากอะไร
 ISO/IEC 27001:2022 ภาคผนวก A ข้อ 5.31 ข้อกำหนดทางกฎหมาย ข้อบังคับ ระเบียบ และสัญญา: ทะเบียนกฎหมายยังไม่ใช่คำตอบทั้งหมด
 ISO/IEC 27001:2022 ภาคผนวก A ข้อ 6.7 การทำงานระยะไกล: เมื่อขอบเขตของ ISMS ขยายออกนอกสถานที่ขององค์กร