
การตรวจประเมินภายใน (Internal Audit) ที่มีคุณภาพไม่ได้พิจารณาเฉพาะจำนวนความไม่สอดคล้องที่ตรวจพบ หรือความครบถ้วนของรายการคำถามเท่านั้น แต่ต้องดำเนินการภายใต้หลักการที่ทำให้กระบวนการตรวจประเมินมีความน่าเชื่อถือ เป็นธรรม และสามารถนำผลการตรวจไปใช้สนับสนุนการปรับปรุงผลการดำเนินงานขององค์กรได้
ISO 19011:2026 ข้อ 4 กำหนดหลักการตรวจประเมินไว้เป็นพื้นฐานของการบริหารโปรแกรมการตรวจประเมิน การดำเนินการตรวจประเมิน และการประเมินความสามารถของผู้ตรวจประเมิน
การยึดถือหลักการเหล่านี้ช่วยให้การตรวจประเมินเป็นเครื่องมือที่มีประสิทธิผลและน่าเชื่อถือในการสนับสนุนนโยบายและการควบคุมของฝ่ายบริหาร โดยให้ข้อมูลที่องค์กรสามารถนำไปใช้เพื่อปรับปรุงผลการดำเนินงานได้
หลักการตรวจประเมินยังมีความสำคัญต่อการจัดทำข้อสรุปจากการตรวจประเมินให้มีความเกี่ยวข้องและเพียงพอ และช่วยให้ผู้ตรวจประเมินซึ่งปฏิบัติงานอย่างเป็นอิสระจากกัน สามารถได้ข้อสรุปที่ใกล้เคียงกันภายใต้สถานการณ์ที่คล้ายคลึงกัน
หลักการตรวจประเมินตาม ISO 19011:2026 มีกี่หลักการ
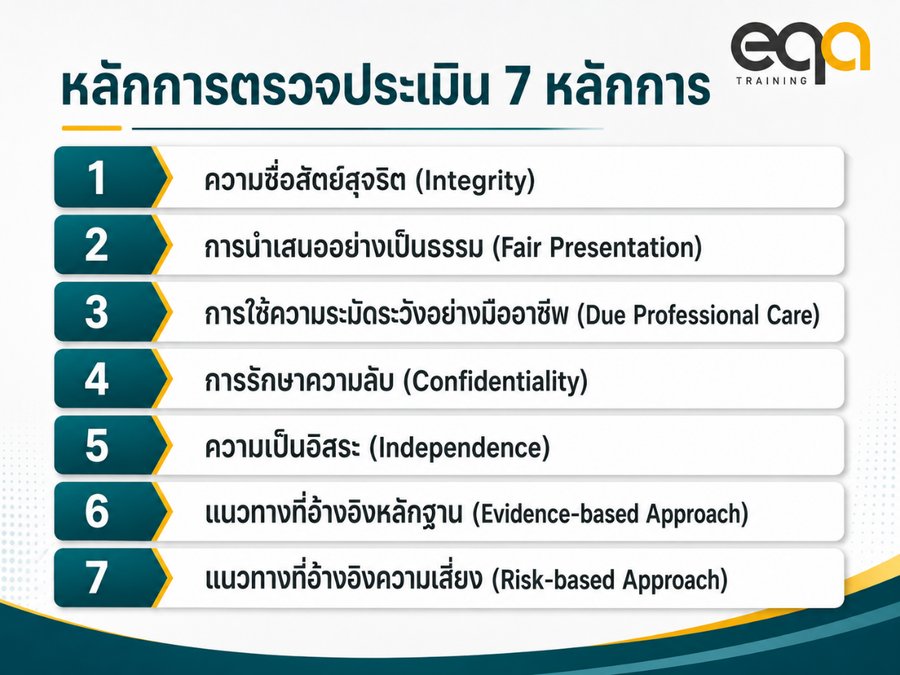
ISO 19011:2026 กำหนดหลักการตรวจประเมินไว้ทั้งหมด 7 หลักการ ได้แก่
1. ความซื่อสัตย์สุจริต
ความซื่อสัตย์สุจริตเป็นรากฐานของความเป็นมืออาชีพ
ผู้ตรวจประเมินและบุคคลที่รับผิดชอบบริหารโปรแกรมการตรวจประเมินควรปฏิบัติงานอย่างมีจริยธรรม มีความซื่อสัตย์ และมีความรับผิดชอบ
ผู้ตรวจประเมินควรดำเนินกิจกรรมการตรวจประเมินเฉพาะเมื่อตนมีความสามารถเพียงพอที่จะปฏิบัติงานดังกล่าว รวมทั้งต้องดำเนินงานอย่างเป็นกลาง มีความเป็นธรรม และปราศจากอคติในการติดต่อและการปฏิบัติงานกับผู้เกี่ยวข้อง
ผู้ตรวจประเมินยังต้องตระหนักถึงอิทธิพลต่าง ๆ ที่อาจส่งผลต่อการใช้ดุลยพินิจระหว่างดำเนินการตรวจประเมิน
ผู้ตรวจประเมินภายในควรปฏิบัติอย่างไร
ในการตรวจประเมินภายใน ผู้ตรวจประเมินควรพิจารณาว่า
- มีความรู้และความสามารถเพียงพอสำหรับขอบข่ายที่ได้รับมอบหมายหรือไม่
- สามารถปฏิบัติงานโดยไม่ให้อคติส่วนบุคคลมีผลต่อข้อสรุปหรือไม่
- มีแรงกดดันหรืออิทธิพลใดที่อาจกระทบต่อการใช้ดุลยพินิจหรือไม่
- ข้อค้นพบและข้อสรุปสะท้อนสิ่งที่ตรวจพบจริงหรือไม่
- สามารถรับผิดชอบต่อข้อมูลและข้อสรุปที่ตนรายงานได้หรือไม่
ตัวอย่างเช่น หากผู้บริหารขอให้ผู้ตรวจลดระดับความรุนแรงของความไม่สอดคล้องโดยไม่มีหลักฐานสนับสนุน ผู้ตรวจควรยืนยันข้อสรุปตามเกณฑ์และหลักฐานที่ตรวจพบ ไม่ควรเปลี่ยนผลการตรวจเพราะแรงกดดันหรือความเกรงใจ
2. การนำเสนออย่างเป็นธรรม
การนำเสนออย่างเป็นธรรมเป็นหน้าที่ในการรายงานอย่างตรงตามความจริงและถูกต้อง
ข้อค้นพบจากการตรวจประเมิน ข้อสรุปจากการตรวจประเมิน และรายงานการตรวจประเมิน ควรสะท้อนกิจกรรมการตรวจประเมินอย่างถูกต้องและตรงตามความเป็นจริง
หากพบอุปสรรคสำคัญระหว่างการตรวจ หรือมีความคิดเห็นที่แตกต่างกันระหว่างทีมตรวจกับผู้รับการตรวจและยังไม่สามารถหาข้อยุติได้ ควรรายงานประเด็นดังกล่าวไว้ด้วย
การสื่อสารเกี่ยวกับการตรวจประเมินควรมีลักษณะดังนี้
- ตรงตามความจริง
- ถูกต้อง
- เป็นกลาง
- ทันเวลา
- ชัดเจน
- ครบถ้วน
การนำไปใช้กับรายงานการตรวจประเมินภายใน
รายงานการตรวจประเมินภายในไม่ควรสรุปกว้างเกินกว่าหลักฐานที่ตรวจพบ และไม่ควรละเว้นข้อมูลที่มีผลต่อความเข้าใจของผู้อ่าน
ตัวอย่างข้อความที่กว้างเกินไป:
ฝ่ายผลิตไม่มีการควบคุมเอกสาร
ข้อความดังกล่าวอาจทำให้เข้าใจว่าทั้งฝ่ายผลิตไม่มีระบบควบคุมเอกสาร ทั้งที่ผู้ตรวจอาจพบปัญหาเพียงจุดเดียว
ตัวอย่างข้อความที่เหมาะสมกว่า:
จากการสุ่มตรวจเอกสาร ณ จุดปฏิบัติงานจำนวน 5 จุด พบว่า 1 จุดยังคงใช้เอกสารวิธีปฏิบัติงานฉบับแก้ไขครั้งที่ 2 ขณะที่บัญชีควบคุมเอกสารระบุฉบับปัจจุบันเป็นฉบับแก้ไขครั้งที่ 4
ข้อความดังกล่าวระบุขอบเขตการสุ่ม หลักฐานที่พบ และสภาพที่เกิดขึ้นจริง โดยไม่สรุปเกินกว่าหลักฐาน
3. การใช้ความระมัดระวังอย่างมืออาชีพ
การใช้ความระมัดระวังอย่างมืออาชีพ หมายถึง การใช้ความขยันรอบคอบและดุลยพินิจในการตรวจประเมิน
ผู้ตรวจประเมินควรปฏิบัติงานด้วยความระมัดระวัง โดยคำนึงถึงความสำคัญของงานที่ดำเนินการ และความเชื่อมั่นที่ผู้ว่าจ้างการตรวจประเมินรวมถึงผู้มีส่วนได้ส่วนเสียมอบให้แก่ผู้ตรวจ
ปัจจัยสำคัญของหลักการนี้คือ ความสามารถในการใช้เหตุผลและดุลยพินิจในสถานการณ์ต่าง ๆ ที่เกิดขึ้นระหว่างการตรวจประเมิน
การนำไปใช้กับผู้ตรวจประเมินภายใน
ผู้ตรวจประเมินภายในควร
- ตรวจสอบข้อมูลก่อนออกข้อสรุป
- พิจารณาความน่าเชื่อถือของแหล่งข้อมูล
- ไม่รีบสรุปจากหลักฐานเพียงรายการเดียว
- พิจารณาความสำคัญและผลกระทบของประเด็น
- ใช้ความรู้และประสบการณ์อย่างเหมาะสม
- ขอหลักฐานเพิ่มเติมเมื่อข้อมูลที่มีอยู่ยังไม่เพียงพอ
ตัวอย่างเช่น หากข้อมูลในแผงสรุปผลไม่ตรงกับรายงานของหน่วยงาน ผู้ตรวจไม่ควรออกความไม่สอดคล้องทันที แต่ควรตรวจสอบช่วงเวลาของข้อมูล สูตรการคำนวณ วันที่ปรับปรุงข้อมูล และแหล่งข้อมูลที่ใช้ก่อนจัดทำข้อสรุป
4. การรักษาความลับ
การรักษาความลับเกี่ยวข้องกับความมั่นคงปลอดภัยและความเป็นส่วนตัวของข้อมูล
ผู้ตรวจประเมินควรใช้ความระมัดระวังในการใช้และปกป้องข้อมูลที่ได้รับระหว่างดำเนินกิจกรรมการตรวจประเมิน
ข้อมูลจากการตรวจไม่ควรถูกนำไปใช้อย่างไม่เหมาะสมเพื่อผลประโยชน์ส่วนบุคคลของผู้ตรวจหรือผู้ว่าจ้างการตรวจประเมิน และไม่ควรถูกนำไปใช้ในลักษณะที่กระทบต่อผลประโยชน์อันชอบธรรมของผู้รับการตรวจ
หลักการนี้รวมถึงการจัดการข้อมูลที่มีความอ่อนไหวหรือเป็นความลับอย่างเหมาะสม
ข้อมูลใดที่ผู้ตรวจควรควบคุม
ระหว่างการตรวจประเมินภายใน ผู้ตรวจอาจเข้าถึงข้อมูล เช่น
- ข้อมูลลูกค้า
- ข้อมูลพนักงาน
- ข้อมูลผู้ส่งมอบ
- สูตรหรือวิธีการผลิต
- ข้อมูลต้นทุนและราคา
- ผลการทดสอบ
- เอกสารภายใน
- ข้อมูลจากระบบสารสนเทศ
- ภาพถ่ายหรือภาพหน้าจอ
- แฟ้มบันทึกเหตุการณ์ของระบบ
- ร่องรอยการตรวจสอบ
ผู้ตรวจควรใช้ข้อมูลเหล่านี้เฉพาะเพื่อวัตถุประสงค์ของการตรวจประเมิน และต้องควบคุมการเข้าถึง การจัดเก็บ การส่งต่อ และการทำลายข้อมูลตามข้อกำหนดขององค์กร
กรณีใช้ระบบปัญญาประดิษฐ์ช่วยเตรียมคำถามหรือสรุปบันทึก ผู้ตรวจไม่ควรส่งข้อมูลลับหรือข้อมูลส่วนบุคคลเข้าสู่ระบบที่องค์กรไม่ได้อนุมัติ
5. ความเป็นอิสระ
ความเป็นอิสระเป็นพื้นฐานของความเป็นกลางในการตรวจประเมินและความเป็นปรนัยของข้อสรุปจากการตรวจประเมิน
ผู้ตรวจควรเป็นอิสระจากกิจกรรมที่ตรวจเท่าที่สามารถปฏิบัติได้ และต้องปฏิบัติงานโดยปราศจากอคติและความขัดแย้งทางผลประโยชน์
ผู้ตรวจต้องรักษาความเป็นปรนัยตลอดกระบวนการตรวจ เพื่อให้ข้อค้นพบและข้อสรุปจากการตรวจประเมินตั้งอยู่บนหลักฐานการตรวจประเมินเท่านั้น
หากผู้ตรวจประเมินภายในไม่สามารถเป็นอิสระจากกิจกรรมที่ตรวจได้อย่างสมบูรณ์ ควรดำเนินการทุกวิถีทางเพื่อลดอคติและสนับสนุนให้เกิดความเป็นปรนัย
องค์กรควรจัดผู้ตรวจอย่างไร
องค์กรควรหลีกเลี่ยงการมอบหมายให้บุคคลตรวจงานที่ตนเองรับผิดชอบโดยตรง เช่น
- ผู้จัดทำระเบียบปฏิบัติตรวจประสิทธิผลของระเบียบที่ตนจัดทำเอง
- หัวหน้าหน่วยงานตรวจผลการทำงานของหน่วยงานตนเองโดยไม่มีผู้ทบทวน
- ผู้รับผิดชอบแก้ไขปัญหาเป็นผู้ยืนยันประสิทธิผลของการแก้ไขด้วยตนเอง
หากองค์กรมีบุคลากรจำกัด อาจใช้วิธีลดความเสี่ยง เช่น
- ตรวจข้ามหน่วยงาน
- ให้หัวหน้าทีมตรวจทบทวนหลักฐาน
- ใช้ผู้ตรวจจากสาขาอื่น
- ใช้ผู้ตรวจภายนอกสำหรับกระบวนการสำคัญ
- บันทึกข้อจำกัดและมาตรการควบคุมไว้ในแผนการตรวจ
6. แนวทางที่อ้างอิงหลักฐาน
แนวทางที่อ้างอิงหลักฐานเป็นวิธีการที่มีเหตุผลในการได้มาซึ่งข้อสรุปจากการตรวจประเมินที่น่าเชื่อถือและสามารถทำซ้ำได้ ภายใต้กระบวนการตรวจประเมินที่เป็นระบบ
หลักฐานการตรวจประเมินต้องสามารถทวนสอบได้
เนื่องจากการตรวจประเมินดำเนินการภายในระยะเวลาที่กำหนดและมีทรัพยากรจำกัด การตรวจจึงมักอ้างอิงจากการสุ่มตัวอย่างข้อมูลที่มีอยู่
ผู้ตรวจควรใช้การสุ่มตัวอย่างอย่างเหมาะสม เพราะวิธีการสุ่มมีความสัมพันธ์โดยตรงกับระดับความเชื่อมั่นที่สามารถให้แก่ข้อสรุปจากการตรวจประเมิน
หลักฐานการตรวจประเมินอาจมาจากอะไร
หลักฐานการตรวจประเมินอาจได้จาก
- การสัมภาษณ์
- การสังเกตการปฏิบัติงาน
- เอกสารและบันทึก
- ผลการวัดและผลการทดสอบ
- ข้อมูลจากระบบวางแผนทรัพยากรองค์กร
- แผงสรุปผลข้อมูล
- แฟ้มบันทึกเหตุการณ์ของระบบ
- ร่องรอยการตรวจสอบ
- ภาพถ่ายหรือภาพหน้าจอ
- การสอบกลับรายการตั้งแต่ปัจจัยนำเข้าจนถึงผลลัพธ์
ผู้ตรวจต้องพิจารณาว่าหลักฐานมีความเกี่ยวข้อง สามารถทวนสอบได้ เป็นปัจจุบัน และเพียงพอต่อการออกข้อสรุปหรือไม่
การเขียนข้อค้นพบจากการตรวจประเมิน
ข้อค้นพบจากการตรวจประเมินควรเชื่อมโยง 3 ส่วน ได้แก่
เกณฑ์การตรวจประเมิน → หลักฐานการตรวจประเมิน → ข้อสรุปจากการตรวจประเมิน
ตัวอย่าง:
เกณฑ์การตรวจประเมิน: ระเบียบปฏิบัติ WI-WH-04 กำหนดให้วัตถุดิบทุกพาเลทต้องมีฉลากระบุชื่อวัตถุดิบ เลขล็อต และสถานะการตรวจรับ
หลักฐานการตรวจประเมิน: จากการตรวจพื้นที่จัดเก็บวัตถุดิบ พบวัตถุดิบจำนวน 3 พาเลทไม่มีฉลากระบุเลขล็อตและสถานะการตรวจรับ
ข้อสรุปจากการตรวจประเมิน: การควบคุมวัตถุดิบดังกล่าวไม่เป็นไปตาม WI-WH-04
7. แนวทางที่อ้างอิงความเสี่ยง
แนวทางที่อ้างอิงความเสี่ยงเป็นแนวทางการตรวจประเมินที่พิจารณาความเสี่ยงและโอกาส
แนวทางดังกล่าวควรมีอิทธิพลอย่างมีนัยสำคัญต่อ
- การวางแผนโปรแกรมการตรวจประเมิน
- การนำโปรแกรมการตรวจประเมินไปปฏิบัติ
- การวางแผนการตรวจประเมินแต่ละครั้ง
- การดำเนินการตรวจประเมิน
- การรายงานผลการตรวจประเมิน
จุดประสงค์คือเพื่อให้การตรวจมุ่งเน้นประเด็นที่มีความสำคัญต่อผู้ว่าจ้างการตรวจประเมิน และช่วยให้บรรลุวัตถุประสงค์ของโปรแกรมการตรวจประเมิน
ปัจจัยที่ควรใช้กำหนดความถี่และความลึกของการตรวจ
องค์กรอาจพิจารณาปัจจัยต่อไปนี้
- ความสำคัญของกระบวนการ
- ผลการตรวจครั้งก่อน
- ความไม่สอดคล้องที่เกิดซ้ำ
- แนวโน้มข้อร้องเรียน
- ผลการดำเนินงานของกระบวนการ
- การเปลี่ยนบุคลากร
- การเปลี่ยนเครื่องจักรหรือเทคโนโลยี
- การเริ่มใช้ระบบสารสนเทศใหม่
- ความซับซ้อนของกิจกรรม
- ผลกระทบต่อผลิตภัณฑ์ บริการ หรือผู้มีส่วนได้ส่วนเสีย
ตัวอย่างเช่น กระบวนการผลิตที่มีความไม่สอดคล้องเกิดซ้ำและมีของเสียเพิ่มขึ้น อาจกำหนดให้ตรวจปีละ 2 ครั้ง ส่วนกระบวนการที่มีความเสี่ยงต่ำ ผลการดำเนินงานคงที่ และไม่มีการเปลี่ยนแปลง อาจกำหนดให้ตรวจทุก 12–18 เดือน
หากองค์กรเริ่มใช้ระบบวางแผนทรัพยากรองค์กรหรือระบบคลาวด์ใหม่ อาจเพิ่มการตรวจระบบสารสนเทศเป็นการตรวจเฉพาะ เพื่อประเมินสิทธิการเข้าถึง ความถูกต้องของข้อมูล การสำรองข้อมูล และร่องรอยการตรวจสอบ
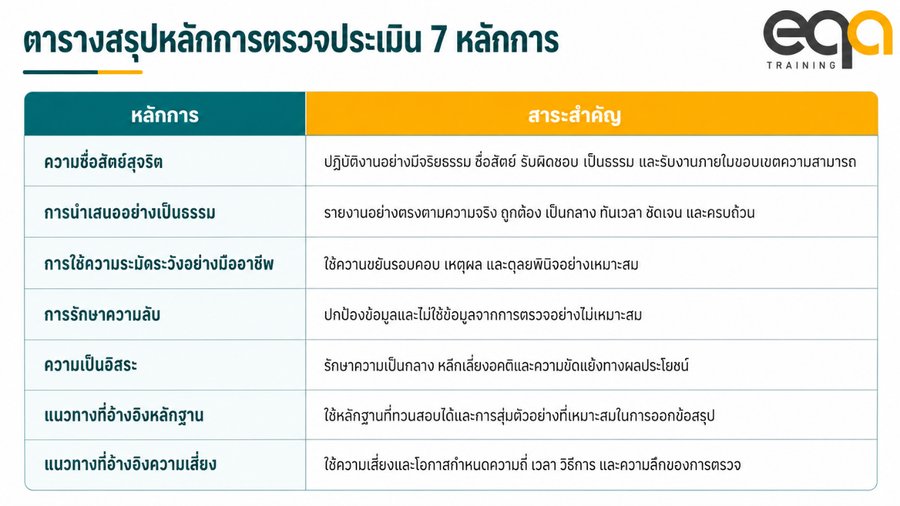
หลักการทั้ง 7 ข้อเชื่อมโยงกันอย่างไร
หลักการตรวจประเมินทั้ง 7 ข้อไม่ได้แยกออกจากกัน แต่ต้องนำมาใช้ร่วมกันตลอดกระบวนการตรวจประเมิน
ตัวอย่างเช่น ผู้ตรวจพบว่าข้อมูลในแผงสรุปผลอาจแสดงว่ากระบวนการไม่บรรลุตัวชี้วัด ผู้ตรวจควร
- ใช้ความซื่อสัตย์สุจริต โดยไม่ปกปิดสิ่งที่พบ
- นำเสนออย่างเป็นธรรม โดยรายงานทั้งข้อเท็จจริงและข้อจำกัด
- ใช้ความระมัดระวังอย่างมืออาชีพ โดยตรวจสอบสูตรและช่วงเวลาของข้อมูล
- รักษาความลับ โดยไม่เผยแพร่ข้อมูลแก่ผู้ไม่มีสิทธิ
- รักษาความเป็นอิสระจากแรงกดดันของเจ้าของกระบวนการ
- อ้างอิงหลักฐาน โดยทวนสอบกับบันทึกและร่องรอยการตรวจสอบ
- อ้างอิงความเสี่ยง โดยพิจารณาผลกระทบต่อวัตถุประสงค์ขององค์กร
การตรวจประเมินที่มีคุณภาพจึงต้องอาศัยการใช้หลักการทั้ง 7 ข้อร่วมกันอย่างสมดุล
สรุป
ISO 19011:2026 กำหนดหลักการตรวจประเมินไว้ 7 หลักการ ได้แก่ ความซื่อสัตย์สุจริต การนำเสนออย่างเป็นธรรม การใช้ความระมัดระวังอย่างมืออาชีพ การรักษาความลับ ความเป็นอิสระ แนวทางที่อ้างอิงหลักฐาน และแนวทางที่อ้างอิงความเสี่ยง
หลักการเหล่านี้เป็นพื้นฐานของการตรวจประเมินที่มีประสิทธิผลและน่าเชื่อถือ รวมถึงเป็นพื้นฐานของการบริหารโปรแกรมการตรวจประเมิน การดำเนินการตรวจ และการประเมินความสามารถของผู้ตรวจประเมิน
สำหรับการตรวจประเมินภายใน ผู้ตรวจไม่ควรมุ่งเพียงตรวจว่ามีเอกสารครบหรือพบความไม่สอดคล้องหรือไม่ แต่ต้องปฏิบัติงานอย่างมีจริยธรรม เป็นกลาง รอบคอบ รักษาความลับ ใช้หลักฐานที่ทวนสอบได้ และพิจารณาความเสี่ยงกับโอกาสตลอดกระบวนการตรวจประเมิน
เมื่อองค์กรนำหลักการทั้ง 7 ข้อไปใช้อย่างเหมาะสม การตรวจประเมินภายในจะไม่เป็นเพียงกิจกรรมเพื่อให้ครบตามข้อกำหนด แต่จะช่วยให้องค์กรประเมินระบบ ค้นหาประเด็นสำคัญ และปรับปรุงผลการดำเนินงานได้อย่างต่อเนื่อง
 การจัดการการเปลี่ยนแปลงในระบบบริหารหลายมาตรฐาน รวมได้แค่ไหน
 การควบคุมเอกสารสารสนเทศในระบบบริหารแบบบูรณาการ — รวมกลไกได้ แต่รวมเกณฑ์ไม่ได้
 ตรวจติดตามภายในแบบเดินตามกระบวนการ เทียบกับแบบไล่ตามเลขข้อ
 การตรวจประเมินผู้ส่งมอบ (second-party audit) — เมื่อใดควรตรวจ และต้องตกลงอะไรไว้ก่อน
 การตรวจประเมินระยะไกลและการใช้เทคโนโลยีในการตรวจ ตามแนวทาง ISO 19011
 การวิเคราะห์สาเหตุที่แท้จริงในการปฏิบัติการแก้ไข ตีความอย่างไรให้ใช้ได้จริง