
การตรวจประเมินภายใน หรือ Internal Audit ไม่ควรเป็นเพียงกิจกรรมที่องค์กรดำเนินการเพื่อให้ครบตามโปรแกรมประจำปี แต่ควรช่วยให้องค์กรทราบว่า ระบบการจัดการได้รับการนำไปปฏิบัติจริงหรือไม่ กระบวนการสามารถบรรลุผลลัพธ์ที่ตั้งใจไว้หรือไม่ และมาตรการควบคุมความเสี่ยงมีประสิทธิผลเพียงใด
ISO 19011:2026 เป็นมาตรฐานสากลที่ให้แนวทางสำหรับการตรวจประเมินระบบการจัดการ ครอบคลุมหลักการตรวจประเมิน การบริหารโปรแกรมการตรวจประเมิน การดำเนินการตรวจ และการประเมินความสามารถของบุคลากรที่เกี่ยวข้องกับการตรวจประเมิน
ISO 19011:2026 เป็นฉบับที่ 4 เผยแพร่เมื่อวันที่ 27 พฤษภาคม 2026 และใช้แทน ISO 19011:2018 ปัจจุบันฉบับปี 2018 มีสถานะถูกถอนแล้ว ISO 19011 เป็นมาตรฐานแนวทาง จึงไม่ได้ใช้สำหรับการรับรององค์กรโดยตรง แต่สามารถนำมาใช้พัฒนาระบบการตรวจประเมินให้มีความสม่ำเสมอและมีประสิทธิผลมากขึ้น
สำหรับองค์กรที่ดำเนินการ First-Party Audit หรือการตรวจประเมินภายใน การเปลี่ยนแปลงไม่ได้หมายความว่าต้องรื้อระบบ Internal Audit เดิมทั้งหมด แต่ควรทบทวนการบริหารโปรแกรม วิธีวางแผน การเลือกวิธีตรวจ การจัดการหลักฐานดิจิทัล ความสามารถของผู้ตรวจ และการประเมินประสิทธิผลของกระบวนการ
การตรวจประเมินภายในคืออะไร?
การตรวจประเมินภายใน หมายถึง การตรวจที่องค์กรดำเนินการกับระบบ กระบวนการ หน่วยงาน หรือกิจกรรมของตนเอง จึงเรียกอีกอย่างหนึ่งว่า First-Party Audit
คำว่า การตรวจติดตามภายใน ยังเป็นคำที่หลายองค์กรในประเทศไทยใช้อยู่ และมีความหมายโดยทั่วไปในบริบทเดียวกับ Internal Audit อย่างไรก็ตาม ในบทความนี้จะใช้คำว่า การตรวจประเมินภายใน เป็นหลัก เพื่อให้สอดคล้องกับคำศัพท์ด้านการตรวจประเมินระบบการจัดการ
การตรวจประเมินภายในอาจมีวัตถุประสงค์เพื่อพิจารณาว่า
- ระบบเป็นไปตามข้อกำหนดของมาตรฐานหรือไม่
- พนักงานปฏิบัติตามระเบียบปฏิบัติและวิธีปฏิบัติงานหรือไม่
- กระบวนการสามารถบรรลุวัตถุประสงค์และ KPI หรือไม่
- ความเสี่ยงสำคัญได้รับการควบคุมอย่างเหมาะสมหรือไม่
- การดำเนินการแก้ไขสามารถป้องกันการเกิดปัญหาซ้ำได้หรือไม่
- ระบบการจัดการยังมีความเหมาะสม เพียงพอ และมีประสิทธิผลหรือไม่
ISO 19011 สามารถนำมาใช้สนับสนุนการตรวจประเมินภายในของมาตรฐานระบบการจัดการต่าง ๆ เช่น ISO 9001, ISO 14001, ISO 45001, ISO 22000 และ ISO/IEC 27001
ISO 19011:2026 มีผลต่อ การตรวจติดตามภายใน Internal Audit อย่างไร?
รูปแบบการทำงานของหลายองค์กรไม่ได้เกิดขึ้นเฉพาะในสำนักงานหรือโรงงานอีกต่อไป แต่มีการใช้ระบบ Cloud, ERP, Application การทำงานจากระยะไกล และสถานที่เสมือนเพิ่มขึ้น
ISO 19011:2026 จึงให้ความสำคัญกับผลกระทบจากเทคโนโลยี การเปลี่ยนผ่านสู่ระบบดิจิทัล สภาพแวดล้อมเสมือน และการวิเคราะห์กับลดความเสี่ยงของการตรวจประเมินมากขึ้น นอกจากนี้ยังย้ำว่าการตรวจที่มีประสิทธิผลไม่ควรหยุดอยู่เพียงการตรวจความสอดคล้อง แต่ควรสนับสนุนการปรับปรุงผลการดำเนินงานและสร้างความเชื่อมั่นในระบบการจัดการด้วย
องค์กรจึงควรทบทวนระบบการตรวจประเมินภายในในประเด็นต่อไปนี้
1. ปรับระเบียบปฏิบัติการตรวจประเมินภายใน
ระเบียบปฏิบัติการตรวจประเมินภายใน หรือ Internal Audit Procedure ควรระบุให้ชัดเจนว่าองค์กรสามารถดำเนินการตรวจได้หลายรูปแบบ ได้แก่
- การตรวจ ณ สถานที่จริง (On-site Audit)
- การตรวจประเมินทางไกล (Remote Audit)
- การตรวจประเมินแบบผสม (Hybrid Audit)
- สถานที่เสมือน (Virtual Location)
การตรวจประเมินทางไกลหมายถึงการดำเนินกิจกรรมตรวจจากสถานที่อื่นที่ไม่ใช่สถานที่ของผู้รับการตรวจ และอาจใช้ร่วมกับการตรวจ ณ สถานที่จริงได้
ระเบียบปฏิบัติไม่ควรกำหนดเพียงว่าองค์กรต้องตรวจประเมินภายในตามรอบเวลาที่กำหนด แต่ควรครอบคลุมเรื่องต่อไปนี้ด้วย
- หลักเกณฑ์การเลือกวิธีตรวจ
- การกำหนดขอบข่ายที่ครอบคลุมสถานที่เสมือน
- การเข้าถึงข้อมูลและระบบสารสนเทศ
- การควบคุมหลักฐานดิจิทัล
- การรักษาความลับและข้อมูลส่วนบุคคล
- การใช้เทคโนโลยีและ AI
- แผนสำรองกรณีระบบขัดข้อง
- การประเมินความสามารถของผู้ตรวจ
2. จัดทำโปรแกรมการตรวจประเมินตามความเสี่ยง
โปรแกรมการตรวจประเมิน (Audit Programme) หมายถึง การเตรียมการสำหรับการตรวจหนึ่งครั้งหรือหลายครั้งภายในช่วงเวลาที่กำหนด เพื่อให้บรรลุวัตถุประสงค์ของโปรแกรม
โปรแกรมการตรวจประเมินจึงไม่เหมือนกับ แผนการตรวจประเมิน (Audit Plan) ซึ่งเป็นรายละเอียดของกิจกรรมและการจัดเตรียมสำหรับการตรวจประเมินครั้งใดครั้งหนึ่ง
การจัดทำโปรแกรมการตรวจประเมินไม่ควรใช้หลักการว่า “ทุกแผนกต้องได้รับการตรวจปีละหนึ่งครั้ง” โดยไม่พิจารณาความเสี่ยงและผลการดำเนินงานของแต่ละกระบวนการ
ผู้บริหารโปรแกรมการตรวจควรพิจารณาปัจจัย เช่น
- ความสำคัญและความซับซ้อนของกระบวนการ
- ผลการตรวจประเมินครั้งก่อน
- จำนวนและความรุนแรงของความไม่สอดคล้อง
- ปัญหาหรือ NC ที่เกิดซ้ำ
- ข้อร้องเรียนของลูกค้า
- ปัญหาด้านคุณภาพ ความปลอดภัย หรือสิ่งแวดล้อม
- การเปลี่ยนแปลงบุคลากร
- การเปลี่ยนกระบวนการ เครื่องจักร หรือเทคโนโลยี
- การเริ่มใช้ระบบ IT, ERP หรือ Cloud ใหม่
- การเปลี่ยนแปลงกฎหมายและข้อกำหนด
- ความพร้อมและความน่าเชื่อถือของหลักฐาน
- ความมั่นคงปลอดภัยของระบบ ICT
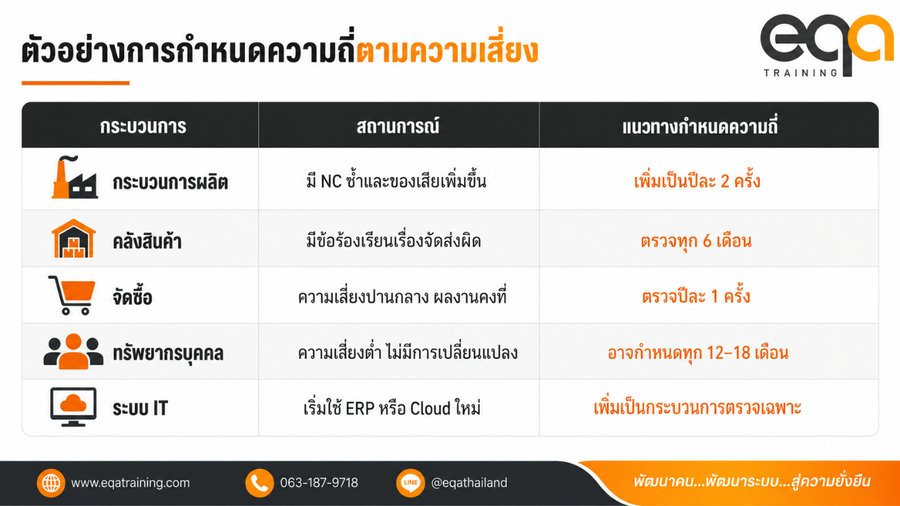
องค์กรยังต้องทำให้มั่นใจว่าโปรแกรมการตรวจครอบคลุมข้อกำหนดที่เกี่ยวข้อง แต่สามารถปรับความถี่ ระยะเวลา และความลึกของการตรวจตามความเสี่ยงได้
3. กำหนดวัตถุประสงค์ ขอบข่าย และเกณฑ์การตรวจ
ก่อนเริ่มการตรวจแต่ละครั้ง ต้องกำหนดองค์ประกอบสำคัญให้ชัดเจน
วัตถุประสงค์การตรวจ ตัวอย่างวัตถุประสงค์ ได้แก่
- ตรวจสอบความสอดคล้องกับข้อกำหนด ISO 9001
- ตรวจสอบการนำระเบียบปฏิบัติไปใช้
- ประเมินประสิทธิผลของกระบวนการผลิต
- ติดตามผลจาก NC ครั้งก่อน
- ประเมินความพร้อมหลังเปลี่ยนระบบ ERP
- ประเมินประสิทธิผลของมาตรการควบคุมความเสี่ยง
ขอบข่ายการตรวจ ควรระบุอย่างน้อย
- กระบวนการหรือหน่วยงาน
- ผลิตภัณฑ์หรือบริการ
- สถานที่จริง
- สถานที่เสมือน
- ระบบสารสนเทศที่เกี่ยวข้อง
- ช่วงเวลาหรือกิจกรรมที่ครอบคลุม
เกณฑ์การตรวจ อาจประกอบด้วย
- ข้อกำหนดของมาตรฐาน
- กฎหมายและข้อกำหนดของหน่วยงานรัฐ
- ข้อกำหนดของลูกค้า
- ระเบียบปฏิบัติและวิธีปฏิบัติงาน
- แผนควบคุม
- วัตถุประสงค์และ KPI
- นโยบายและข้อกำหนดภายในองค์กร
4. ระบุวิธีตรวจใน โปรแกรมการตรวจประเมิน และ แผนการตรวจประเมิน
ทั้งโปรแกรมการตรวจประเมินและแผนการตรวจประเมินควรระบุวิธีตรวจอย่างชัดเจน ได้แก่
- การตรวจ ณ สถานที่จริง
- การตรวจประเมินทางไกล
- การตรวจประเมินแบบผสม
สำหรับการตรวจประเมินทางไกล (Remote Audit) หรือการตรวจประเมินแบบผสม (Hybrid Audit) ควรเพิ่มข้อมูล เช่น
- สถานที่จริงและสถานที่เสมือน
- แพลตฟอร์มที่ใช้ในการตรวจประเมิน
- ผู้รับผิดชอบในการนำเสนอหลักฐาน
- สิทธิในการเข้าถึงระบบ
- ความพร้อมของกล้อง ไมโครโฟน และอินเทอร์เน็ต
- เอกสารที่ต้องจัดส่งล่วงหน้า
- การอนุญาตให้บันทึกภาพ เสียง หรือหน้าจอ
การเลือกการตรวจประเมินทางไกลไม่ควรพิจารณาเฉพาะความสะดวก แต่ต้องประเมินว่าวิธีดังกล่าวช่วยให้ผู้ตรวจได้รับหลักฐานที่เพียงพอและเหมาะสมหรือไม่
5. ควบคุม การตรวจประเมินภายในทางไกล (Remote Internal Audit) อย่างเป็นระบบ
Remote Audit ไม่ใช่เพียงการเปิดประชุมออนไลน์ แต่ต้องมีการควบคุมก่อน ระหว่าง และหลังการตรวจ
ก่อนการตรวจ องค์กรควรดำเนินการดังนี้
- กำหนดแพลตฟอร์มที่ได้รับอนุญาต
- ทดสอบภาพ เสียง และการแชร์หน้าจอ
- ยืนยันสิทธิการเข้าถึงข้อมูล
- ระบุเอกสารที่ต้องส่งล่วงหน้า
- ขออนุญาตก่อนบันทึกภาพ เสียง หรือหน้าจอ
- กำหนดผู้ประสานงานด้าน IT
- จัดทำแผนสำรองกรณีระบบขัดข้อง
- ประเมินความเสี่ยงด้านข้อมูลและความลับ
ระหว่างการตรวจ ผู้ตรวจควร
- ยืนยันตัวตนของผู้ให้สัมภาษณ์
- ทราบว่ามีบุคคลใดอยู่ในห้องหรือหลังกล้อง
- หลีกเลี่ยงการเปิดเผยข้อมูลนอกขอบข่าย
- ไม่บันทึกหน้าจอโดยไม่ได้รับอนุญาต
- ยืนยันว่าหลักฐานเป็นข้อมูลปัจจุบัน
- ตรวจสอบแหล่งที่มา วันที่ เวลา และฉบับแก้ไข
หลังการตรวจ องค์กรควรกำหนดว่า
- ไฟล์ที่ดาวน์โหลดต้องเก็บไว้ที่ใด
- ใครมีสิทธิเข้าถึงข้อมูล
- ภาพหน้าจอหรือวิดีโอต้องเก็บไว้นานเท่าใด
- ข้อมูลต้องถูกลบหรือทำลายเมื่อใด
- รายงานและหลักฐานจะถูกส่งต่ออย่างไร
- ห้ามนำข้อมูลไปใช้เพื่อวัตถุประสงค์อื่น
6. ตรวจด้วย แนวทางเชิงกระบวนการ (Process Approach) ไม่ใช่ดูเพียงเอกสาร
การตรวจประเมินภายในที่มีประสิทธิผลไม่ควรถามเพียงว่ามีระเบียบปฏิบัติ มีแบบฟอร์ม มีบันทึก หรือมีลายเซ็นครบหรือไม่ ผู้ตรวจควรติดตามการทำงานของกระบวนการตั้งแต่ต้นจนจบ โดยพิจารณา
- ปัจจัยนำเข้าของกระบวนการ
- ขั้นตอนและวิธีควบคุม
- ผู้รับผิดชอบ
- ทรัพยากรและเครื่องมือ
- ความเสี่ยงและมาตรการควบคุม
- ผลลัพธ์ของกระบวนการ
- KPI และเป้าหมาย
- ความเชื่อมโยงกับกระบวนการอื่น
- การจัดการเมื่อผลลัพธ์ไม่เป็นไปตามแผน
7. ตรวจผลการดำเนินงานและประสิทธิผล
การมีเอกสารครบไม่ได้หมายความว่ากระบวนการมีประสิทธิผลเสมอไป ผู้ตรวจควรพิจารณาคำถาม เช่น
- กระบวนการบรรลุวัตถุประสงค์หรือไม่
- KPI บรรลุเป้าหมายหรือไม่
- การควบคุมความเสี่ยงได้ผลหรือไม่
- การดำเนินการแก้ไขมีประสิทธิผลหรือไม่
- ปัญหาเดิมเกิดซ้ำหรือไม่
- ผลลัพธ์ดีขึ้นหรือแย่ลง
- ระบบช่วยให้องค์กรบรรลุผลลัพธ์ที่ตั้งใจหรือไม่
8. พัฒนาความสามารถของ ผู้ตรวจประเมินภายใน (Internal Auditor)
การผ่านหลักสูตร Internal Auditor เพียงอย่างเดียวอาจยังไม่เพียงพอต่อการยืนยันความสามารถของผู้ตรวจ องค์กรควรกำหนดความสามารถตามลักษณะและความเสี่ยงของงานตรวจ เช่น
- ความรู้เกี่ยวกับมาตรฐานและเกณฑ์การตรวจ
- ความเข้าใจกระบวนการขององค์กร
- การตรวจด้วยแนวทางเชิงกระบวนการ (Process Approach)
- การประเมินผลการดำเนินงานและประสิทธิผล
- การสัมภาษณ์และเก็บหลักฐาน
- การตรวจแบบ Remote และ Hybrid
- การประเมินหลักฐานดิจิทัล
- การรักษาความลับและข้อมูลส่วนบุคคล
- ความตระหนักเกี่ยวกับ AI และเทคโนโลยีเกิดใหม่
9. ใช้ AI สนับสนุนการตรวจอย่างมีการควบคุม
AI อาจช่วยสนับสนุนงานตรวจประเมินภายใน เช่น เตรียมรายการคำถาม จัดกลุ่มข้อกำหนด สรุปบันทึกการสัมภาษณ์ หรือตรวจสอบความครบถ้วนของรายงาน อย่างไรก็ตาม Internal Auditor ยังคงต้อง
- ตรวจสอบความถูกต้องของผลลัพธ์จาก AI
- ปรับคำถามให้เหมาะกับบริบทของกระบวนการ
- ใช้ดุลพินิจในการประเมินหลักฐาน
- รับผิดชอบต่อข้อสรุปการตรวจ
องค์กรไม่ควรนำข้อมูลลูกค้า ข้อมูลส่วนบุคคล ความลับทางธุรกิจ หรือทรัพย์สินทางปัญญาเข้าสู่ระบบ AI ที่ไม่ได้รับอนุมัติ
10. ประเมินความน่าเชื่อถือของหลักฐานดิจิทัล
หลักฐานการตรวจอาจอยู่ในรูปแบบต่าง ๆ เช่น เอกสารและบันทึก การสัมภาษณ์ การสังเกต ภาพถ่ายและภาพหน้าจอ วิดีโอ อีเมล แฟ้มบันทึกเหตุการณ์ของระบบ (Log File) แผงสรุปผลข้อมูล (Dashboard) รายการธุรกรรมใน ERP และร่องรอยการตรวจสอบ (Audit Trail)
ผู้ตรวจควรประเมินว่าหลักฐานเกี่ยวข้องกับเกณฑ์หรือไม่ ครบถ้วนและถูกต้องหรือไม่ เป็นข้อมูลปัจจุบันหรือไม่ มาจากแหล่งที่น่าเชื่อถือหรือไม่ และสามารถสอบกลับได้หรือไม่
11. ปรับการประชุมเปิดให้เหมาะกับวิธีตรวจ
การประชุมเปิด หรือ Opening Meeting ควรยืนยันเรื่องสำคัญ ได้แก่
- วัตถุประสงค์ ขอบข่าย และเกณฑ์
- วิธีการตรวจประเมิน ณ สถานที่จริง (On-site) การตรวจประเมินทางไกล (Remote) หรือการตรวจประเมินแบบผสม (Hybrid)
- ตารางเวลาและผู้ประสานงาน
- สิทธิในการเข้าถึงพื้นที่และข้อมูล
- การรักษาความลับ
- การบันทึกภาพ เสียง หรือหน้าจอ
- วิธีรายงาน NC
- แผนสำรองกรณีระบบขัดข้อง
12. เขียนข้อค้นพบให้เชื่อมโยงเกณฑ์กับหลักฐาน
ข้อค้นพบจากการตรวจ หรือ Audit Finding ควรมีองค์ประกอบอย่างน้อย 3 ส่วน ได้แก่ เกณฑ์การตรวจ หลักฐานที่ตรวจพบ และข้อความแสดงความสอดคล้องหรือความไม่สอดคล้อง
ตัวอย่างที่ชัดเจน: ระเบียบปฏิบัติ QP-01 ฉบับแก้ไขครั้งที่ 4 กำหนดให้เอกสาร ณ จุดใช้งานต้องเป็นฉบับปัจจุบัน แต่จากการตรวจพื้นที่ผลิตพบ WI-07 ฉบับแก้ไขครั้งที่ 2 ขณะที่บัญชีแม่บทระบุฉบับปัจจุบันเป็นครั้งที่ 4 จึงไม่เป็นไปตามเกณฑ์การควบคุมสารสนเทศที่เป็นเอกสาร
13. แจ้ง NC ให้ผู้รับการตรวจทราบก่อนออกรายงาน
เมื่อพบประเด็นที่อาจเป็นความไม่สอดคล้อง ผู้ตรวจควรแจ้งประเด็นแก่ผู้รับการตรวจ อธิบายเกณฑ์และหลักฐาน เปิดโอกาสให้นำเสนอข้อมูลเพิ่มเติม ยืนยันข้อเท็จจริง และพยายามแก้ไขความเห็นที่แตกต่าง
14. อธิบายข้อจำกัดของการสุ่มตัวอย่าง
การตรวจประเมินเป็นการสุ่มตัวอย่าง ไม่ใช่การตรวจทุกกิจกรรม ข้อความที่เหมาะสมคือ: จากตัวอย่างที่ตรวจในครั้งนี้ ไม่พบหลักฐานของความไม่สอดคล้องตามเกณฑ์ที่กำหนด
15. จัดทำรายงานการตรวจให้ครบถ้วน
รายงานการตรวจประเมินภายในควรมีข้อมูลอย่างน้อย ได้แก่ วัตถุประสงค์ ขอบข่าย เกณฑ์ วันที่และระยะเวลา สถานที่จริงและสถานที่เสมือน วิธีตรวจ ทีมตรวจและผู้เข้าร่วม กระบวนการและตัวอย่างที่ตรวจ ข้อค้นพบและหลักฐาน ข้อสรุป และข้อจำกัดของการสุ่มตัวอย่าง
16. ติดตามการดำเนินการแก้ไข (Corrective Action) จนยืนยันประสิทธิผล
การติดตามผลไม่ควรปิด NC เพียงเพราะหน่วยงานส่งเอกสารตอบกลับแล้ว ผู้ติดตามผลควรตรวจสอบว่าดำเนินการแก้ไขเฉพาะหน้าแล้วหรือไม่ วิเคราะห์สาเหตุที่แท้จริงหรือไม่ และปัญหาเดิมเกิดซ้ำหรือไม่
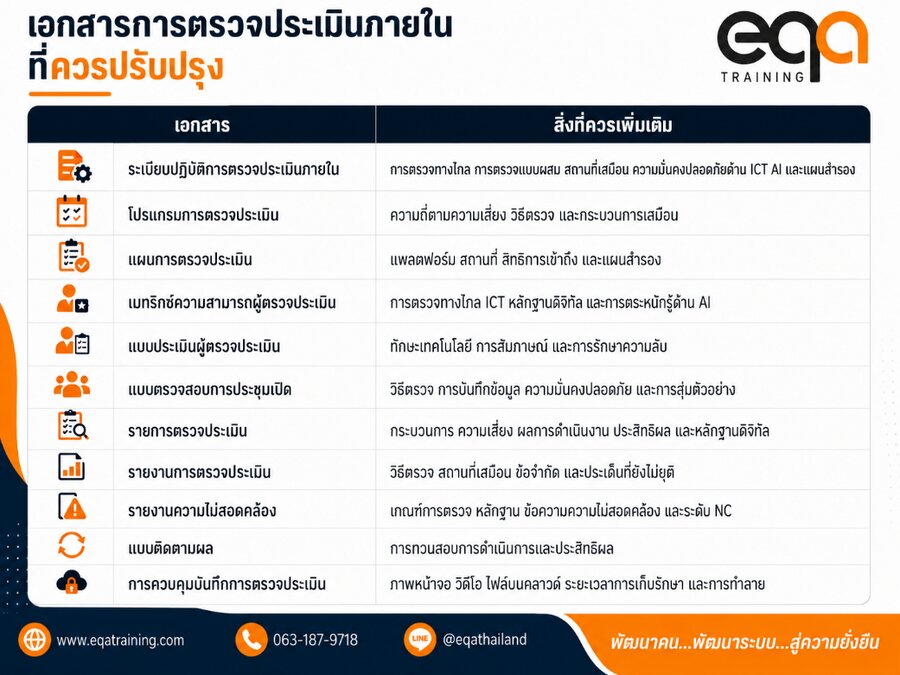
ISO 19011:2026 ไม่ได้บังคับให้องค์กรทำอะไรบ้าง?
การนำ ISO 19011:2026 มาประยุกต์ใช้ไม่ได้หมายความว่าองค์กรต้องใช้การตรวจประเมินทางไกลทุกครั้ง ใช้ AI ในการตรวจทุกครั้ง บันทึกวิดีโอการตรวจ หรือเปลี่ยนระบบการตรวจทั้งหมดทันที องค์กรควรเลือกวิธีตรวจให้เหมาะกับวัตถุประสงค์ ความเสี่ยง และความสามารถของผู้ตรวจ
ขั้นตอนการตรวจประเมินภายในตาม ISO 19011:2026
ขั้นตอนที่ 1 บริหารโปรแกรมการตรวจประเมิน — กำหนดวัตถุประสงค์ ระบุกระบวนการ ประเมินความเสี่ยง เลือกวิธีตรวจ และจัดสรรทรัพยากร
ขั้นตอนที่ 2 เตรียมการตรวจ — แต่งตั้งทีมตรวจ กำหนดขอบข่ายและเกณฑ์ ทบทวนผลการตรวจครั้งก่อน และจัดทำแผนการตรวจ
ขั้นตอนที่ 3 ดำเนินการตรวจ — จัดประชุมเปิด สัมภาษณ์ สังเกต ทบทวนเอกสาร และตรวจสอบหลักฐานดิจิทัล
ขั้นตอนที่ 4 จัดทำข้อค้นพบ — เปรียบเทียบหลักฐานกับเกณฑ์ แจ้งและหารือ NC และจัดทำข้อสรุป
ขั้นตอนที่ 5 รายงานและติดตามผล — จัดประชุมปิด ออกรายงาน ทวนสอบ Corrective Action และนำผลไปปรับปรุงโปรแกรมรอบต่อไป
คำถามที่พบบ่อยเกี่ยวกับ Internal Audit
ISO 19011:2026 เป็นข้อกำหนดสำหรับการรับรองหรือไม่?
ไม่ใช่ ISO 19011 เป็นมาตรฐานแนวทาง ไม่ใช่มาตรฐานที่ใช้ขอการรับรองโดยตรง
ต้องตรวจทุกแผนกปีละหนึ่งครั้งหรือไม่?
ไม่จำเป็น องค์กรควรพิจารณาความสำคัญ ความเสี่ยง และผลการตรวจครั้งก่อน
การตรวจประเมินภายในทำแบบออนไลน์ได้หรือไม่?
ทำได้เมื่อ Remote Audit เหมาะกับวัตถุประสงค์และช่วยให้ผู้ตรวจได้รับหลักฐานที่เพียงพอ
การปิด NC ดูเพียงหลักฐานว่าดำเนินการแล้วได้หรือไม่?
ไม่เพียงพอ ต้องพิจารณาการวิเคราะห์สาเหตุ การดำเนินการแก้ไข และประสิทธิผลในการป้องกันการเกิดซ้ำ
สรุป
การตรวจประเมินภายในตาม ISO 19011:2026 เป็นการยกระดับการตรวจให้สอดคล้องกับความเสี่ยง เทคโนโลยี และรูปแบบการทำงานในปัจจุบัน การตรวจประเมินภายในที่ดีต้องช่วยให้องค์กรค้นพบความเสี่ยง ป้องกันปัญหา ประเมินประสิทธิผลของกระบวนการ และสร้างข้อมูลที่มีคุณค่าสำหรับการปรับปรุงระบบการจัดการอย่างต่อเนื่อง
พัฒนาความสามารถ Internal Auditor กับ EQA Training
EQA Training ให้บริการฝึกอบรมหลักสูตร Internal Auditor สำหรับมาตรฐานระบบการจัดการ พร้อมแนวทางการจัดทำโปรแกรมการตรวจประเมิน แผนการตรวจประเมิน และการติดตามการดำเนินการแก้ไข ดูรายละเอียดตารางอบรม Public Trainingที่จัดขึ้นตลอดปี
 การจัดการการเปลี่ยนแปลงในระบบบริหารหลายมาตรฐาน รวมได้แค่ไหน
 การควบคุมเอกสารสารสนเทศในระบบบริหารแบบบูรณาการ — รวมกลไกได้ แต่รวมเกณฑ์ไม่ได้
 ตรวจติดตามภายในแบบเดินตามกระบวนการ เทียบกับแบบไล่ตามเลขข้อ
 การตรวจประเมินผู้ส่งมอบ (second-party audit) — เมื่อใดควรตรวจ และต้องตกลงอะไรไว้ก่อน
 การตรวจประเมินระยะไกลและการใช้เทคโนโลยีในการตรวจ ตามแนวทาง ISO 19011
 การวิเคราะห์สาเหตุที่แท้จริงในการปฏิบัติการแก้ไข ตีความอย่างไรให้ใช้ได้จริง